
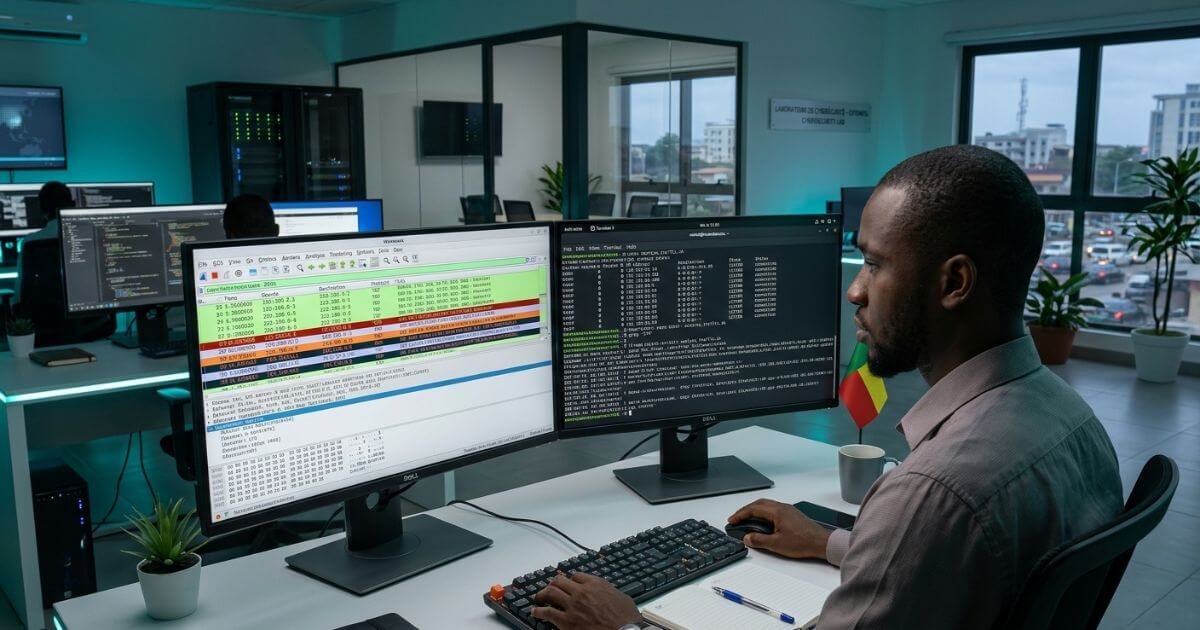
Maîtriser cette pratique Visite guidée du laboratoire Wireshark Ces outils offrent aux opérateurs de sécurité défensive les outils de diagnostic précis nécessaires pour isoler les activités malveillantes au sein des infrastructures numériques modernes. Si les outils de surveillance passive et les tableaux de bord automatisés résument les événements réseau, ils masquent souvent les indicateurs précis de la couche transport d'une intrusion active. Pour protéger les systèmes d'entreprise contre les traversées latérales, la divulgation non autorisée d'identifiants et les tentatives d'exfiltration, les analystes de sécurité doivent disséquer les transactions réseau octet par octet.
Dans les écosystèmes technologiques régionaux d'Afrique de l'Ouest, l'infrastructure des entreprises se développe rapidement, de même que les passerelles de paiement et les solutions cloud d'entreprise. Ces surfaces d'attaque étendues nécessitent un personnel de défense qui ne se fie pas à des conjectures ou à des hypothèses non vérifiées. Ce guide étape par étape Tutoriel d'analyse de paquets Ce document présente cinq règles essentielles d'analyse défensive, vous permettant de filtrer les flux de paquets, de reconstituer les transactions suspectes et d'affiner vos compétences pratiques. défense du réseau Cotonou compétences.
Table des matières
L’impératif de l’inspection des paquets : pourquoi les défenseurs inspectent les charges utiles
Les paquets réseau constituent la réalité des communications numériques. Les tableaux de bord de sécurité de haut niveau agrègent souvent les données télémétriques, mais les acteurs malveillants développent activement des techniques pour contourner les agents de collecte de journaux et masquer les appels système malveillants.
Lorsqu'un attaquant s'infiltre initialement dans un réseau d'entreprise, ses déplacements latéraux ultérieurs, l'envoi de commandes et de commandes (C2) à distance et ses requêtes de données non autorisées doivent transiter par des commutateurs réseau physiques et des interfaces virtuelles. Les captures de paquets réseau (PCAP) permettent de saisir cette réalité de manière objective.
[Nœud attaquant] ──( Vecteur entrant malveillant / C2 )──► [Routeur de périphérie]
│
▼
[Port réseau TAP / SPAN]
│
▼
[Tampon d'inspection Wireshark] ◄────────────── [Capture de paquets bruts : fichier PCAP]
│
├── Analyse du protocole (Trame ➔ IP ➔ TCP/UDP ➔ Charge utile de l'application)
├── Réglage du filtre passe-bande et du filtre d'affichage (élimination du bruit de fonctionnement)
└── Extraction de la charge utile (Reconstruction des exécutables et des données transférées)
Pour exécuter un professionnel Visite guidée du laboratoire Wireshark, Les analystes évitent de parcourir au hasard des millions de lignes de trafic brut. Ils appliquent plutôt des règles strictes de syntaxe d'affichage et de filtrage des protocoles afin d'isoler les éléments malveillants.
Pour un aperçu de la manière dont les pipelines de sécurité défensive s'intègrent dans des programmes techniques complets, consultez notre guide sur [Lien interne : Catalogue des cours de l'Académie / Tous les programmes académiques].
Règle 1 : Établir des profils de référence et isoler les anomalies de protocole
Les analystes défensifs ne peuvent identifier un comportement malveillant sans définir au préalable le comportement normal du réseau opérationnel. Chaque environnement maintient un trafic de base spécifique : sauvegardes de bases de données planifiées, routines de synchronisation avec le cloud d’entreprise et protocoles de diffusion locaux.
Commencez votre analyse en générant des résumés quantitatifs de votre capture de paquets :
- Ouvrez votre fichier de capture dans Wireshark et accédez à Statistiques > Hiérarchie des protocoles.
- Examinez la répartition relative du trafic en pourcentage entre les couches de transport et d'application.
- Si un sous-réseau de bureau affichant un trafic HTTPS 85% révèle soudainement des diffusions UDP brutes 40% ou des transactions SMB inattendues sur des segments internes, marquez cette fenêtre pour une enquête immédiate.
- Naviguer vers Statistiques > Conversations et sélectionnez le IPv4 Onglet. Trier par Octets descendre pour isoler rapidement les connexions à plus large bande passante.
Filtre d'affichage essentiel # : isole les ports non standard se faisant passer pour des protocoles courants
tcp.port != 80 && tcp.port != 443 && http
En éliminant les bruits de fond attendus, vous pouvez concentrer vos ressources d'enquête directement sur les voies de communication non autorisées.
Règle 2 : Détecter les échanges TCP anormaux et les inondations SYN
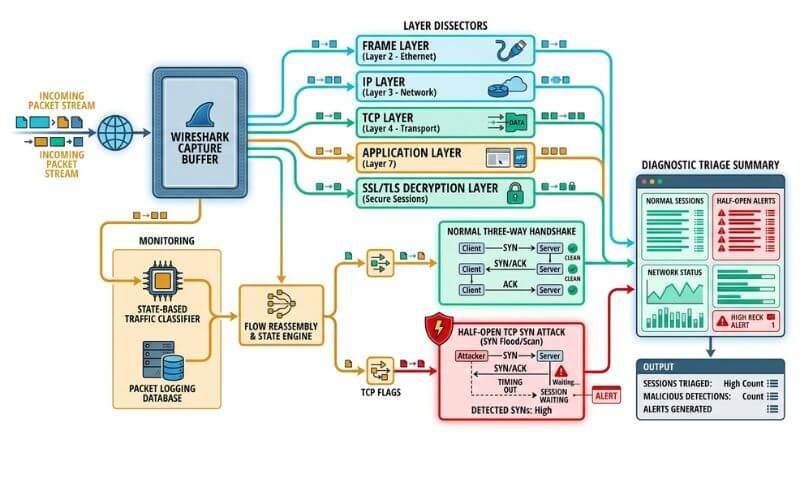
La communication légitime avec état sur Internet repose sur le protocole TCP standard d'établissement de liaison en trois étapes : SYN, suivi de SYN-ACK, et se concluant par ACK. Les attaquants effectuant une cartographie réseau ou des attaques par déni de service perturbent délibérément ce mécanisme.
Les analyses de ports (comme les analyses furtives Nmap standard) transmettent des milliers de requêtes SYN isolées sans établir la connexion. En analysant les indicateurs dans l'en-tête TCP, il est possible de détecter une reconnaissance automatisée avant même qu'un attaquant ne lance son attaque principale.
+————————————————————-+
| ÉCHANGE DE MAIN TCP STANDARD EN TROIS VOIES |
| |
| Client Serveur |
| │ │ |
| │ ──── [SYN: Seq=0] ─────────► │ (Initier la connexion) |
| │ ◄─── [SYN, ACK: Ack=1] ──── │ (Demande d'accusé de réception) |
| │ ──── [ACK: Seq=1] ─────────► │ (Connexion prête) |
+————————————————————-+
| RECONNAISSANCE TCP ANORMALE |
| |
| Cible du scanner |
| │ │ |
| │ ──── [SYN : Analyse de port] ─────► │ (Sondage d'un port fermé) |
| │ ◄─── [RST, ACK] ──────────── │ (Port inaccessible) |
| │ │ |
| │ ──── [SYN : Semi-ouvert] ─────► │ (Sondage du port ouvert) |
| │ ◄─── [SYN, ACK] ──────────── │ |
| │ ──── [RST] ────────────────► │ (Démolition abrupte) |
+————————————————————-+
Appliquez ce filtre d'affichage ciblé dans Wireshark pour isoler les tentatives de connexion non reconnues :
Extrait de code
tcp.flags.syn == 1 && tcp.flags.ack == 0
Si vous observez une adresse IP externe envoyer des centaines de paquets SYN via des ports de destination successifs en quelques secondes, vous êtes témoin d'une opération de reconnaissance active. Documentez l'adresse source, géolocalisez le numéro de système autonome (ASN) et comparez cette analyse avec les journaux de blocage du pare-feu.
Pour obtenir des informations officielles sur les normes de suivi des vulnérabilités du secteur, consultez le [Lien externe : Agence de cybersécurité et de sécurité des infrastructures / Catalogue des vulnérabilités exploitées connues].
Règle 3 : Tracer le tunnelage DNS, les requêtes FastFlux et l’exfiltration de données
Étant donné que les contrôles de sécurité réseau standard bloquent rarement les requêtes sortantes du port 53 du système de noms de domaine (DNS), les acteurs malveillants exploitent massivement les protocoles DNS pour des canaux de commande et de contrôle cachés et une exfiltration lente des données.
Dans un environnement d'entreprise classique, les requêtes DNS sont de courtes chaînes de caractères lisibles par l'humain demandant la résolution de destinations (par exemple, api.service.com). En revanche, le tunnelage DNS encode des fragments de données en base64 ou en hexadécimal dans des sous-domaines imbriqués :
Extrait de code
Filtre d'affichage # : Détecte les requêtes DNS longues et inhabituelles contenant des données encodées
dns.flags.response == 0 && dns.qry.name.len > 35
Lors de l'analyse des données de télémétrie DNS au cours d'une enquête, examinez les indicateurs spécifiques suivants :
- Longueur de requête anormale : Chaînes de sous-domaine dépassant 30 caractères et contenant une entropie alphanumérique irrégulière (par exemple, a7x99b1c.stage4.exfil-domain.org).
- Volume d'enregistrement TXT élevé : Les adversaires exploitent les enregistrements TXT car ils renvoient des réponses volumineuses capables de diffuser des scripts chiffrés. Appliquez `dns.qry.type == 16` pour isoler les requêtes TXT.
- Flux de domaine rapide : Flux de requêtes résolvant le même domaine racine en des dizaines d'adresses IP publiques distinctes à intervalles rapprochés.
L'identification précoce des comportements DNS anormaux permet aux équipes de défense de perturber la préparation des données sortantes avant que les bases de données critiques de l'entreprise ne soient exfiltrées.
Règle 4 : Extraire les identifiants en clair et les artefacts non chiffrés
Les réseaux anciens et mal configurés transmettent fréquemment des identifiants d'accès administrateur, des partages de fichiers et des jetons de session sur les réseaux locaux sans encapsulation TLS. Un analyste exécutant une Visite guidée du laboratoire Wireshark doit savoir comment identifier et corriger ces points d'exposition :
Extrait de code
Filtre d'affichage # : Filtre les en-têtes d'autorisation en clair et les identifiants FTP/Telnet
http.authorization ou ftp.request.command == “ USER ” ou ftp.request.command == “ PASS ”
- Saisissez http.request.method == “ POST ” dans la barre de filtre Wireshark pour afficher toutes les requêtes de soumission de données.
- Sélectionnez un paquet HTTP dans le volet supérieur de la liste des paquets et naviguez vers le bas dans le Détails du paquet vitre.
- Développer Protocole de transfert hypertexte, puis développer URL du formulaire HTML encodée.
- Vérifiez les valeurs des champs soumis : les formulaires mal configurés exposent souvent des paramètres tels que le nom d’utilisateur, le mot de passe et le jeton de session en clair.
La détection d'identifiants non chiffrés lors d'un audit fournit des preuves claires et exploitables pour la correction administrative. Il est impératif d'appliquer un chiffrement TLS 1.3 strict à tous les services internes afin d'empêcher l'interception passive de paquets sur les sous-réseaux internes de l'entreprise.
Règle 5 : Reconstituer les flux TCP pour extraire les objets malveillants
L'analyse de paquets individuels fournit des métriques précises au niveau de la couche transport, mais la compréhension de l'objectif global d'un attaquant nécessite l'évaluation de la totalité de la charge utile de la session. Wireshark Suivre le flux TCP Cette fonctionnalité permet de réassembler les paquets fragmentés en une séquence de conversation cohérente et lisible :
[Paquet fragmenté 1 (1460 octets)] ──┐
[Paquet fragmenté 2 (1460 octets)] ──┼──► [Moteur de réassemblage Wireshark]
[Paquet fragmenté 3 (820 octets)] ──┘ │
▼
Flux hexadécimal/ASCII cohérent :
├── Requête HTTP GET /downloads/payload.bin
├── Détection d'en-tête MZ (0x4D 0x5A)
└── Extraction vers un fichier sur le disque
- Cliquez avec le bouton droit sur un paquet TCP ou HTTP suspect et sélectionnez Suivre > Flux TCP.
- Wireshark ouvre une fenêtre dédiée affichant l'intégralité de l'échange bidirectionnel : les données envoyées par le client apparaissent en rouge et les réponses du serveur en bleu.
- Examinez les en-têtes du flux pour détecter les signatures exécutables. Par exemple, les charges utiles exécutables Windows commencent par les octets hexadécimaux 4D 5A (texte ASCII MZ), accompagnés de la phrase “ Ce programme ne peut pas être exécuté en mode DOS. ”
- Pour extraire l'objet fichier en toute sécurité, accédez à Fichier > Exporter les objets > HTTP Dans le menu principal, sélectionnez le fichier malveillant dans la liste et enregistrez-le dans un environnement d'analyse isolé.
Effectuez toujours l'extraction de logiciels malveillants dans un environnement virtuel isolé et non connecté au réseau afin d'éviter toute exécution accidentelle. Pour un index faisant autorité des règles internationales d'analyse des captures de paquets et des normes d'analyse, consultez la [Lien externe : Documentation officielle de la Fondation Wireshark / Développeurs et utilisateurs].
Pour évaluer votre préparation technique fondamentale dans le domaine des systèmes de sécurité défensive, remplissez notre [Lien interne : Diagnostic de carrière en IA / Évaluation de la préparation aux compétences] gratuit.
Surveillance de surface vs. analyse des paquets au niveau du protocole
La différence opérationnelle entre le recours à des résumés administratifs de base et l'analyse approfondie des paquets illustre pourquoi les opérations de sécurité de première ligne dépendent d'une analyse pratique des protocoles :
| Dimension diagnostique | Surveillance administrative de base | Analyse de paquets Wireshark appliquée |
| Visibilité des données | Graphiques de trafic de haut niveau et totaux de bande passante | Inspection au niveau octet des en-têtes et des charges utiles des trames |
| Profondeur d'inspection | Numéros de port et noms de domaine uniquement | Décodage complet de l'état du protocole et extraction de la charge utile |
| Découverte des menaces | Les alertes ne se déclenchent que lorsque des signatures malveillantes connues correspondent. | Détecte les charges utiles zero-day, les scans furtifs et le balisage |
| Audit des titres de compétences | Suppose que le trafic réseau est chiffré | Détecte les identifiants et jetons en clair non chiffrés |
| Vérification des incidents | Génère des résumés d'alertes spéculatives | Fournit une preuve vérifiable d'exfiltration de données malveillante |
| Exigences techniques | Observation passive du tableau de bord | Compréhension appliquée du protocole TCP/IP, des couches OSI et des indicateurs de paquets |
Entraînez-vous sur du matériel dédié au laboratoire de cybersécurité JCS-701
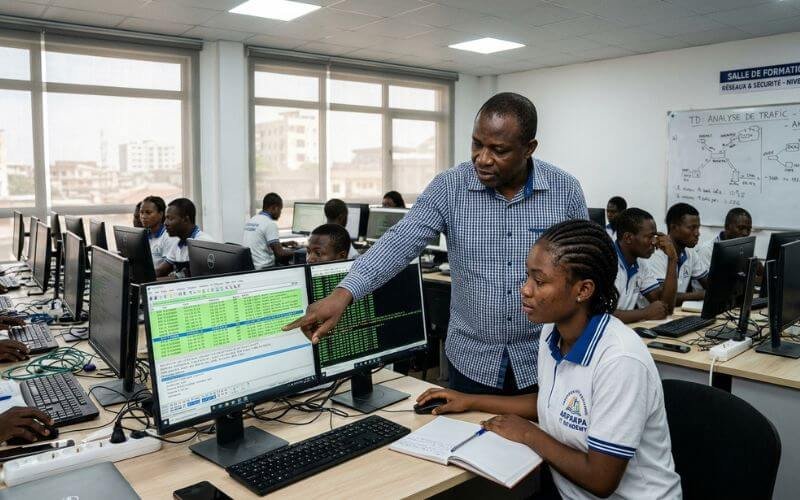
La maîtrise de la défense réseau exige une pratique structurée et concrète. La lecture de la syntaxe des commandes dans un article en ligne ne peut remplacer la mémoire musculaire acquise en isolant le trafic d'attaque réel, en configurant des scripts de filtrage défensif et en défendant des environnements virtuels de production sous pression temporelle.
Vous pouvez exécuter ce protocole exact en direct à l'intérieur de Laboratoire de cybersécurité JCS-701 à Académie des compétences numériques et en IA de Justfine.
In our flagship course, JCS-701: Cybersecurity & Digital Defense, students master modern blue-team capabilities under the guidance of experienced security practitioners. You will not sit through abstract lectures or rely on disconnected software simulators. You analyze real PCAP datasets, configure defensive perimeter rules, and audit network traffic on dedicated, enterprise-grade lab workstations:
- Physical Campus Facility: Rue 1604 (près de Boulangerie Kpankpan), Akpakpa, Cotonou, Littoral, République du Bénin.
- Instructional Methodology: Apprendre → Construire → Déployer → Gagner → Croître.
- Core Tool Ecosystem: Kali Linux, Wireshark, Cloudflare WAF, Nmap, and SIEM event dashboards.
- Dedicated Hardware Guarantee: Every enrolled learner is assigned an individual high-speed desktop terminal, uninterrupted fiber internet, and continuous auxiliary power backup.
- Flexible Cohort Schedules: Choose between our Daytime Cohort (12:00 PM – 3:00 PM) or Evening Professional Cohort (6:00 PM – 9:00 PM) on Mondays, Wednesdays, and Fridays.
- International Exam Preparation: Complete supervised coursework mapping directly to the globally recognized Google Cybersecurity Professional Certificate.
Stop studying theoretical network security in isolation. Reserve your physical workstation, master defensive packet analysis, and build verifiable skills that enterprise security operations centers actively seek.
You can also submit your registration application directly through our [Internal Link: Academy Admissions Portal / Secure Your Cohort Workstation].
Foire aux questions (FAQ)
What is the primary difference between Wireshark capture filters and display filters?
Capture filters (configured using Berkeley Packet Filter syntax before capturing begins) permanently restrict which packets the network card saves to memory, minimizing capture file size on high-throughput links. Display filters, applied after traffic is recorded, do not discard any captured data; they simply hide irrelevant packets so analysts can evaluate specific protocols, IP addresses, or flags without altering the underlying capture file.
Can Wireshark decrypt encrypted HTTPS and TLS traffic streams?
Wireshark cannot decrypt encrypted TLS traffic by default without the corresponding session encryption keys. However, inside a controlled laboratory environment or an authorized enterprise test workstation, you can configure your operating system or browser to export an SSLKEYLOGFILE. Loading this session secret file into Wireshark’s protocol preferences allows the software to decrypt the TLS stream and inspect cleartext HTTP payloads.
Do I need advanced coding or programming knowledge to learn packet analysis?
No programming experience is required to begin analyzing packets effectively. Wireshark uses logical expressions and structured display syntax (such as ip.addr == x.x.x.x or tcp.port == 80) to query network data. Understanding the OSI model, IP addressing, and fundamental transport protocols (TCP and UDP) provides all the foundation needed to master intermediate and advanced packet inspection techniques.
How does the JCS-701 cybersecurity lab prepare students for professional defensive security roles?
The Laboratoire de cybersécurité JCS-701 at Justfine Digital & AI Skills Academy in Akpakpa guides students through practical, scenario-based defense. Learners analyze real malware PCAP captures, hunt simulated network intrusions, audit network configurations using Kali Linux tools, and configure Cloudflare perimeter firewalls. This hands-on training provides the demonstrable capability and portfolio evidence needed to qualify for frontline security analyst and network administrator positions.
 English (UK)
 Français